
北京時間10月30日凌晨前後,鏈上分析師開始標註一組從幣安熱錢包大額轉出的地址。Arkham等追蹤工具把相關錢包合計持倉標在約58億美元上下;鏈上分析公司Chainalysis估計,被盜當下約為59.12億美元。數小時後,幣安在官方更新中給出自己的數字:估計總影響約63億美元,已與合作方凍結約30億,並稱將以SAFU基金與公司資金覆蓋全部損失。
這數字大約是2025年2月Bybit被盜約15億美元的四倍。BBC、CoinDesk、Axios等媒體均稱,若最終確認,這將是有紀錄以來最大宗加密貨幣失竊。
幣安前執行長趙長鵬(CZ)在X上寫道:「看起來像是幣安被黑了。」他同時感謝Tether凍結約9.71億美元USDT、Circle凍結約8.23億美元USDC,並表示作為股東,預期用戶資金會獲全額保障。聯席執行長何一隨後聲明:「用戶資金安全。幣安將覆蓋全部黑客損失。」充值與提現暫停,待安全檢查完成後再恢復。
初步調查由幣安自己公布:一名DevOps工程師的筆記本電腦被攻破,攻擊者得以進入服務容器並提交未經授權的提款;公司稱「尚未發現錢包私鑰洩露」。這與近年多起朝鮮相關案件的路徑相似——不一定直接偷冷錢包金鑰,而是攻破「能簽名、能提交交易」的人與機器。
**數字為什麼對不上**
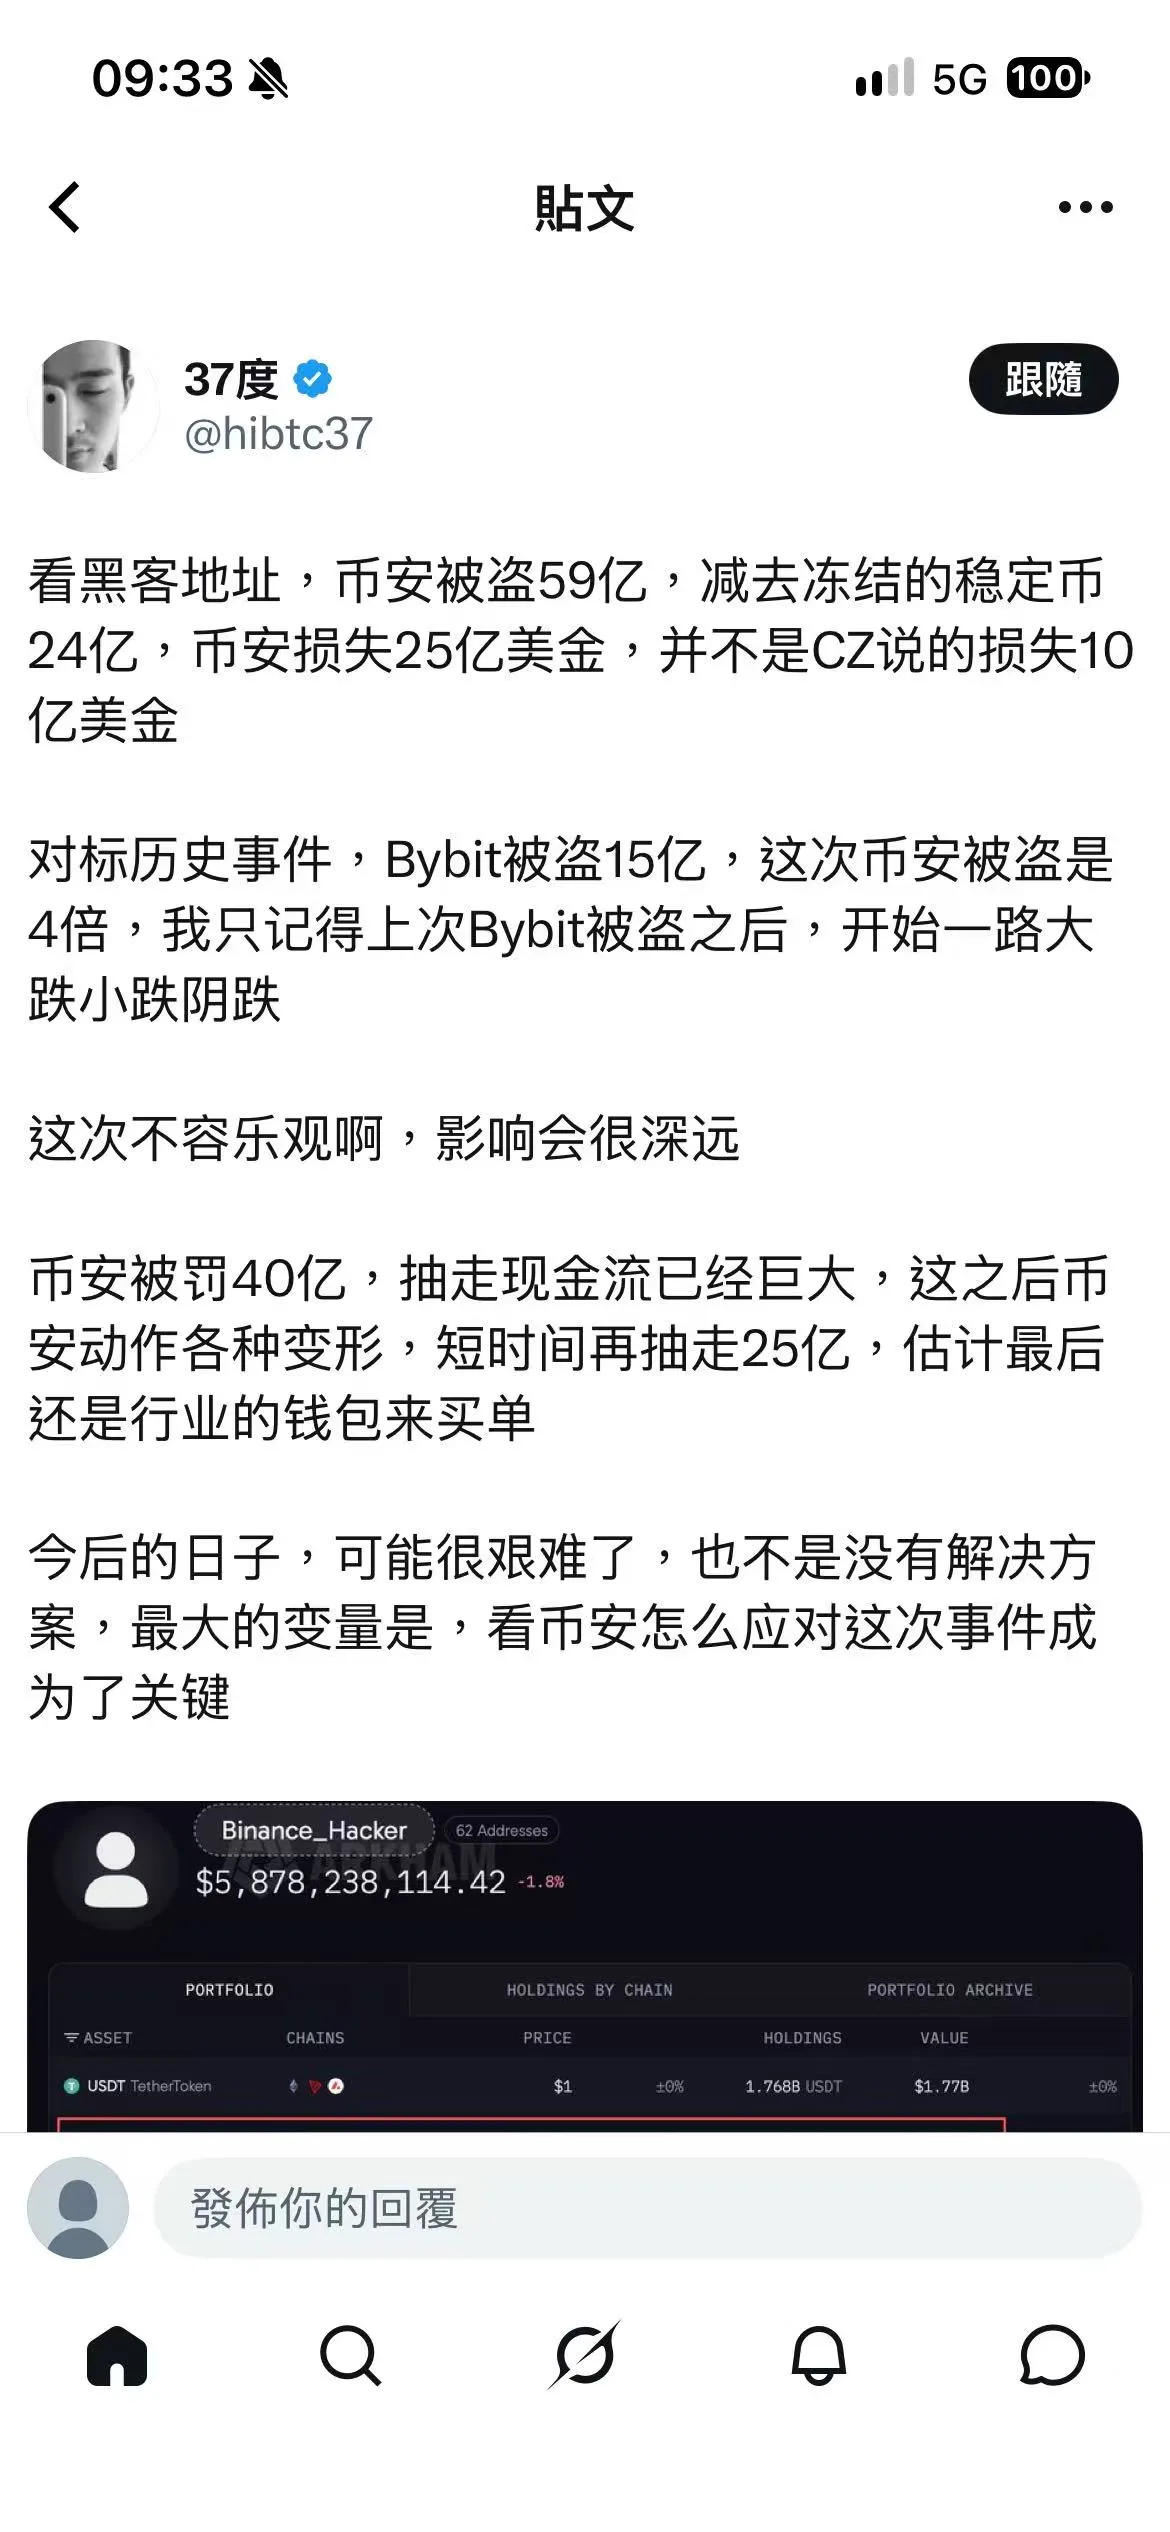
中文社媒上流傳的截圖,常把被盜寫成約58.75億或59億,再減去約24億穩定幣凍結,得出淨損約25億,並批評「CZ只認10億」。具體情況我們來分析一下。
第一,58億至59億多是鏈上標註錢包的市值或分析師在盜竊時點的估計;幣安官方目前用的是「估計總影響約63億」。第二,穩定幣凍結金額一直在上修:Tether執行長Paolo Ardoino稱凍結逾15.67億USDT,Circle執行長Jeremy Allaire稱凍結逾8億USDC,幣安稍後核實的「總凍結額」約30億,已不止早期的24億。第三,CZ轉貼的「約10億淨損」是第三方在早期凍結後的推算,CZ本人回覆「損失可能比那再高一點,但會覆蓋」,並非把總失竊壓成10億。
截至本稿截稿(約2026年10月29日晚間美西時間),最終無法追回的淨損仍未結案。能寫進稿的,是官方粗估、鏈上估計、已凍結金額,以及「全額賠付」的承諾——不是一個已定論的淨損數字。
誰被指為下手的人
鏈上偵探ZachXBT沒有發表長篇調查帖,而是在回覆「誰是黑客?朝鮮?」時寫下:「Likely Lazarus Group (DPRK)」(很可能是Lazarus組織/朝鮮)。他同時參與Arbitrum安全委員會的緊急操作,協助凍結攻擊者地址上約3050萬美元資金,並更新稱本件相關凍結已逾28.3億美元。
Axios引述TRM Labs分析師對《華爾街日報》的說法,語氣更硬:「絕對是朝鮮。」Chainalysis亦轉發「很可能由朝鮮方面所為」的評估。需要寫清楚的是:截至截稿,美國聯邦調查局(FBI)尚未就「本件幣安失竊」單獨發布歸屬聲明;Lazarus指向仍屬產業界與鏈上偵探的「高置信度懷疑」,不是法庭定讞。
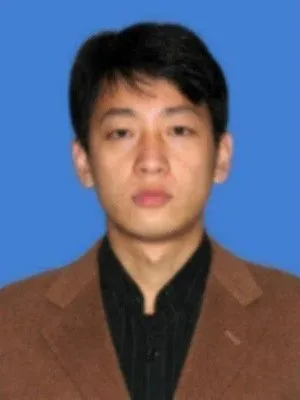
Lazarus並非憑空冒出的名字。FBI通緝令與美國司法部起訴書指稱,朴進赫(Park Jin Hyok)等人隸屬朝鮮人民軍總參謀部偵察總局(RGB)旗下單位,民間安全公司常以Lazarus/APT38稱之;朴進赫曾透過前台公司「朝鮮世博」(Chosun Expo)在中國大連等地以程式員身份活動,美方將其與「Lab 110」等單位聯繫。FBI通緝頁公開了他的照片與指控:串謀電匯詐欺、串謀電腦詐欺(入侵)。
朝鮮網軍這幾年怎麼幹
若把近年被官方或美日韓聯合歸屬、或被主流分析公司高置信度歸因的案件排成時間線,可以看到一條幾乎不間斷的盜幣長征:
- 2022年3月,Ronin跨鏈橋(Axie Infinity)被盜約6.25億美元,FBI歸因Lazarus/APT38。
- 2022年6月,Harmony Horizon橋被盜1億美元,FBI確認Lazarus。
- 2023年6月,Atomic Wallet用戶資產遭竊約1億至1.2億美元,聯合國專家組與業界列為朝鮮相關。
- 2024年5月,日本DMM Bitcoin被盜約3.08億美元;2024年7月,印度WazirX被盜約2.3億至2.35億美元——美日韓聯合聲明將兩案歸於朝鮮加密貨幣盜竊行動。
- 2025年2月,Bybit被盜約14億至15億美元以太坊,FBI確認Lazarus;Elliptic、Chainalysis的復盤顯示,攻擊者透過供應鏈/簽名介面欺騙,讓冷錢包多簽在不知情下授權轉出。
- 2026年4月,KelpDAO/LayerZero相關rsETH橋約2.9億美元遭竊,LayerZero與多家安全公司指向TraderTraitor(常被歸為Lazarus子單元)。
- 2026年9月,Bitget約3.87億美元失竊,執行長公開指控朝鮮,Chainalysis亦發表DPRK關聯分析。
手法並不神祕,但極講究「對準人」:假招聘與LinkedIn社工、入侵開發者或運維筆電、竄改簽名介面、利用第三方託管或多簽流程的盲簽、得手後迅速在去中心化交易所兌換、跨鏈、混幣,再經場外與點對點管道變現。美國務院等機構還反覆警告:朝鮮IT勞工以遠端方式滲入海外公司,既賺匯又當跳板。
聯合國專家組曾調查2017至2023年間約58起涉嫌朝鮮的加密貨幣盜竊,合計約30億美元。Chainalysis則估計,僅2022年朝鮮相關黑客就竊得約17億美元——遠高於朝鮮同年合法出口規模。資金去向,美方與多家分析公司的公開敘事一致:支撐受制裁政權的核武與飛彈計畫等優先開支。
幣圈這次怎麼接招
本件最顯眼的「反制」,不是某個新發明的密碼學,而是舊工具被推到極限:穩定幣發行商的黑名單。Tether、Circle在數小時內凍結逾二十億美元級的USDT與USDC;Ripple、與美國總統特朗普家族相關的World Liberty Financial等亦配合凍結;借貸協議Aave預防性關閉部分市場;Arbitrum安全委員會動用緊急權限凍結攻擊者地址上的約3050萬美元。
這暴露了加密貨幣世界的真實結構:比特幣、以太坊等「原生資產」難以由中心化機構直接凍結;USDT、USDC則仍有發行商可觸達的開關。黑客得手後往往急於把可凍結資產換成難以凍結的幣——本件中,攻擊者地址已見於Uniswap等去中心化交易所與Aave等借貸協議上的換倉與質押動作(CoinDesk、Arkham公開追蹤)。
幣安則祭出熟悉劇本:暫停出入金、撤銷異常授權、與執法及鏈上分析公司合作、承諾更新儲備證明(Proof of Reserves)、承諾事後公開復盤,並以SAFU(Secure Asset Fund for Users)加公司資金兜底。SAFU並非受監管保險,而是交易所自行設立的保護基金,能否覆蓋最終淨損,取決於凍結追回進度與公司資產表——目前公司公開承諾「全額覆蓋」,市場也因此暫時把信心押在「最大所扛得住」上。Axios引述JPEG Trading的Kevin March:對幾乎任何其他公司,這種規模都是災難;幣安仍可能因體量而撐住。
結構層面,Bybit之後業界已反覆討論:熱錢包與冷錢包比例、多簽與MPC、獨立驗證「螢幕上顯示的」是否等於「實際簽署的」、第三方供應鏈審計、旅行規則(Travel Rule)與制裁地址篩查。本件再一次證明:即使沒有私鑰外洩,運維端點被攻破,一樣可以搬走熱錢包裡的錢。
中心化交易所還剩什麼路
X上隨之而來的口號並不新鮮:「Not your keys, not your coins」(不是你的金鑰,就不是你的幣)。有人主張交易完立刻提到硬體錢包,有人主張只用去中心化交易所。這場辯論有道理,但不完整。
中心化交易所提供法幣出入金、深度流動性與產品複雜度,這是多數普通用戶仍留下的理由;代價是把託管權集中在少數熱路徑上——工程師筆電、簽名服務、第三方錢包介面。自我託管把交易所風險挪走,同時把釣魚、假硬體、備份遺失的風險交還給個人。新加坡等地同週還出現Ledger等硬體錢包遭竄改的討論,說明「拿回金鑰」也不是童話結局。
更貼近現實的問題或許不是「CEX會不會死」,而是:誰來吃虧、用什麼架構少吃虧。連續經歷Bybit、Bitget、幣安之後,投資人與監管者會更盯三件事——儲備能否公開驗證、出事後穩定幣與跨鏈治理能不能聯動凍結、交易所是否把「人」當成攻擊面來防(設備隔離、雙人授權、供應鏈零信任)。朝鮮網軍不會因為一篇復盤而停手;中心化交易所若繼續用「規模換信任」,下一次數字只會更大。
X上與「Binance hack/被盜/Lazarus」相關貼文在事發後短時間內累計約數萬則,峰值小時逾萬。CZ那則「看起來像被黑」的貼文,檢索時約有414萬次曝光、近3萬讚。相對地,中文賬號「37度」(@hibtc37)那則被廣為截圖傳播的「59億被盜、淨損25億」貼文,互動遠低於官方與穩定幣發行商帖,卻因數字直觀而在華語圈擴散。微博、YouTube、Facebook方面,本稿公開檢索未見可核驗的同等量級熱搜或高互動原創追蹤帖。
主要來源: - 幣安官方更新:https://x.com/binance/status/2115993361517891592 ;公告 https://www.binance.com/en/support/announcement/detail/c5a8729a97ac486d963784d96c5642d7 - CZ:https://x.com/cz_binance/status/2115915423174853077 ;https://x.com/cz_binance/status/2115932500006756686 - 何一:https://x.com/heyibinance/status/2115958049244631357 - Tether/Circle:https://x.com/paoloardoino/status/2115918000373346709 ;https://x.com/jerallaire/status/2115916207463481846 - ZachXBT:https://x.com/zachxbt/status/2115973357753733157 ;https://x.com/zachxbt/status/2115960582230913357 - Chainalysis:https://x.com/chainalysis/status/2115963516884808078 - BBC:https://www.bbc.com/news/articles/cwg7xp8kx4v5o - CoinDesk:https://www.coindesk.com/business/2026/10/29/potential-multi-billion-binance-hack-hitting-crypto-markets - Axios:https://www.axios.com/2026/10/29/binance-cyberattack-crypto-heist - FBI朴進赫:https://www.fbi.gov/wanted/cyber/park-jin-hyok - Bybit/Ronin等歸屬:FBI、State joint statement、Elliptic、Chainalysis(詳見調研備忘)